Autor:
Grant C. Busby, Sénior
Sr. sênior
Neste artigo
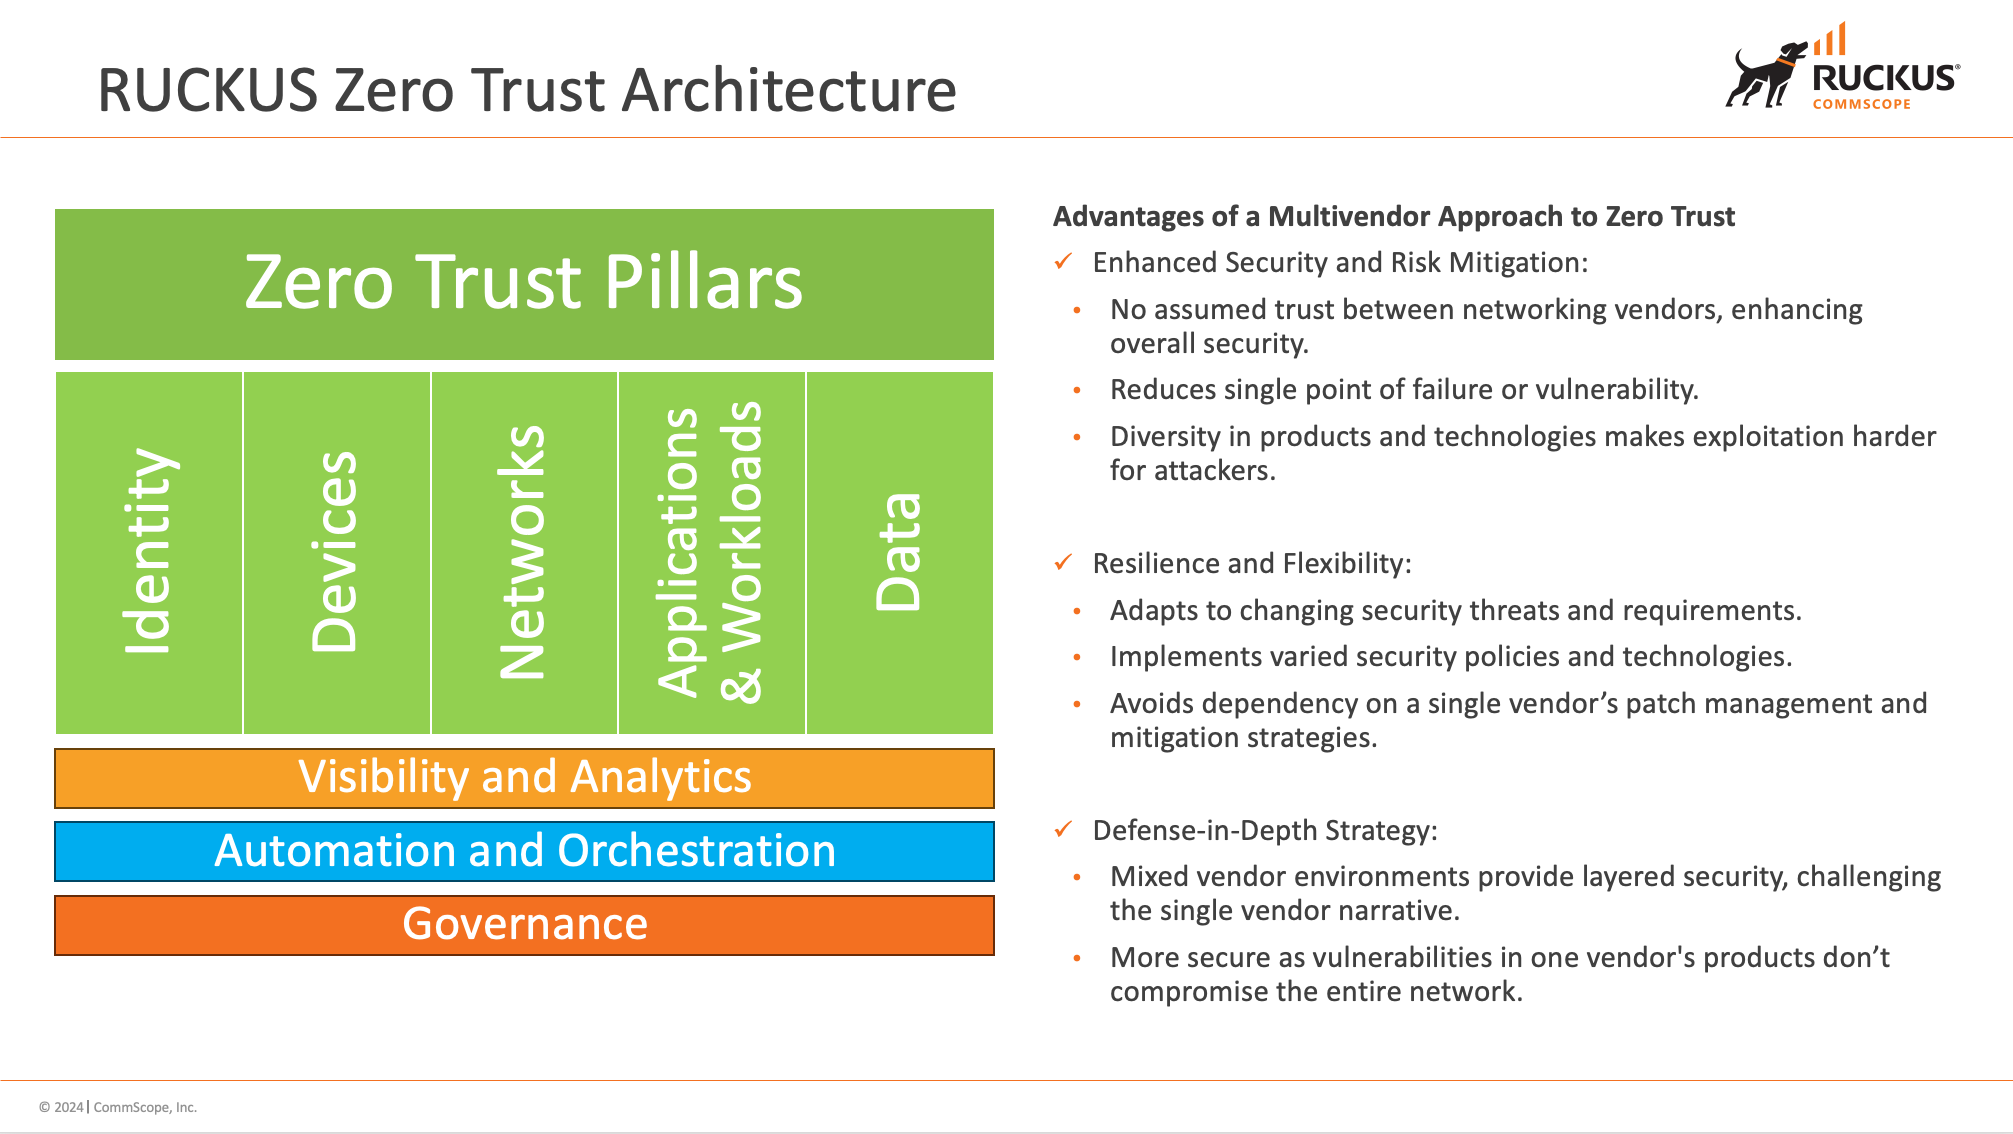
Modelo de Maturidade de Confiança Zero CISA, Versão 2.0, abril de 2023, página 7, Agência de Segurança Cibersegurança e Infraestrutura dos EUA. Disponível em: https://www.cisa.gov/sites/default/files/2023-04/CISA_Zero_Trust_Maturity_Model_Version_2_508c.pdf.
À medida que as ameaças cibernéticas se tornam cada vez mais complexas, a abordagem de segurança de Confiança Zero oferece uma estrutura robusta para proteger os ativos digitais e fornecer acesso seguro à rede. Este blog explora os conceitos chave da Confiança Zero, os seus pilares fundamentais e como as agências e organizações podem utilizar soluções RUCKUS para implementar eficazmente este modelo para melhorar a sua postura de segurança.
Compreender a confiança zero
A Confiança Zero representa uma filosofia de segurança fundamental que revoluciona a forma como as organizações protegem as suas redes e dados. Na sua essência, a ZT opera com base no princípio de “nunca confiar, verificar sempre”, marcando uma saída dos paradigmas de segurança tradicionais que dependem predominantemente das defesas perimetrais. Em vez disso, opera sob a premissa de que as ameaças podem ter origem tanto dentro como fora da rede. Esta abordagem exige a verificação contínua da identidade e integridade de cada utilizador e dispositivo, implementando controlos de acesso rigorosos e fornecendo visibilidade abrangente em toda a rede. Não é um produto ou solução específico, mas uma mentalidade que muda fundamentalmente a forma como a segurança é abordada no panorama moderno de ameaças.
A estrutura da Arquitetura de Confiança Zero (ZTA), detalhada na Publicação Especial 800-207 do NIST, fornece um método estruturado para incorporar princípios ZT na infraestrutura de rede de uma organização. A ZTA visa minimizar a superfície de ataque através de controlos de acesso granular e monitorização contínua da atividade da rede. Ao aderir a esta estrutura, as organizações podem detetar e mitigar potenciais ameaças em tempo real, melhorando assim a sua postura geral de segurança. Originalmente conceptualizada por John Kindervag da de 2010, a ZT baseia-se em conceitos de cibersegurança estabelecidos, tais como o menor privilégio, não repúdio e defesa em profundidade. Enfatiza rigorosos controlos de acesso e supervisão constante para proporcionar segurança e usabilidade aos utilizadores finais
RUCKUS As redes exemplificam como as soluções de rede modernas podem integrar-se perfeitamente e melhorar as ZTA. Ao apoiar estratégias de vários fornecedores, o RUCKUS permite aos clientes alavancar os investimentos existentes, adaptando-se a uma estrutura de Confiança Zero. Esta abordagem não só reforça a segurança, como também mantém a eficiência da rede e a flexibilidade operacional. À medida que as organizações se afastam dos modelos de segurança tradicionais, a adoção da ZTA requer a reconfiguração do equipamento de rede e uma relação forte e colaborativa com parceiros de rede. Através de experiência e implementação estratégica, a RUCKUS ajuda a navegar nesta transição, reforçando que a Confiança Zero não é apenas uma mudança tecnológica, mas uma evolução crucial na estratégia de cibersegurança.
Os Cinco Pilares da Confiança Zero
Um componente fundamental para adotar com sucesso a Confiança Zero é compreender e aplicar os "Cinco Pilares da Confiança Zero". Estes pilares representam áreas essenciais nas quais as organizações devem concentrar-se para melhorar a segurança e a eficiência operacional. Cada pilar é sustentado por capacidades chave que implementam uma estratégia de defesa abrangente e facilitam a integração perfeita dos princípios de Confiança Zero na infraestrutura existente.
1. Identidade: Aplica verificação rigorosa e autorização da identidade de cada utilizador antes de conceder acesso a quaisquer recursos.
- Abordagem tradicional: Verificação de identidade baseada em perímetro utilizando apenas nomes de utilizador e palavras-passe. Visibilidade limitada e relatórios estáticos sobre a identidade do utilizador e padrões de acesso.
- Abordagem de Confiança Zero: Visibilidade em tempo real e atualizações dinâmicas usando IA e aprendizagem automática para verificação contínua de identidade e aplicação de políticas.
- Cenário de implementação: Verificação de identidade usando autenticação baseada em certificado e autenticação multifator (MFA) para aumentar a segurança contra ataques baseados em credenciais. (Saiba mais sobre os Sistemas de Política e Acesso à Rede da RUCKUS.)
2. Dispositivos: Salvaguarda que todos os dispositivos que acessam a rede são configurados, gerenciados e monitorados continuamente de forma segura quanto à conformidade.
- Abordagem tradicional: Dependência na proteção de terminais com visibilidade limitada em dispositivos BYOD ou não geridos.
- Abordagem de Confiança Zero: As análises avançadas fornecem visibilidade em tempo real da saúde e comportamento do dispositivo, permitindo a conformidade com as políticas de segurança.
- Cenários de implementação: Aplicação de políticas através de validação automatizada de dispositivos e controlo de acesso, proporcionando segurança consistente em todos os dispositivos. (Saiba mais sobre as Soluções de Controlo e Gestão de Rede da RUCKUS.)
3. Redes: Segmenta e analisa o tráfego para limitar o movimento e detectar anomalias dentro da rede.
- Abordagem tradicional: Concentre-se no tráfego do perímetro com visibilidade limitada das atividades internas.
- Abordagem de Confiança Zero: Visibilidade abrangente de todo o tráfego de rede e microsegmentação para isolar segmentos de rede e aplicar controles de acesso rigorosos.
- Cenários de implementação: Implementar a microsegmentação para evitar o movimento lateral de ameaças e aplicar o menor acesso privilegiado para minimizar o risco de ameaças internas. (Saiba mais sobre as Soluções de Segmentação de Rede da RUCKUS.)
4. Aplicações e cargas de trabalho: Protege o acesso à aplicação, permitindo que apenas utilizadores autorizados interajam com as aplicações.
- Abordagem tradicional: Segurança de aplicações com direitos de acesso amplos e monitorização limitada.
- Abordagem de Confiança Zero: Acesso seguro a aplicações através de controlos granulares e monitorização contínua, permitindo apenas o acesso autorizado a aplicações e cargas de trabalho críticas e comportando-se de forma previsível.
- Cenários de implementação: Aplicar políticas de segurança específicas da aplicação e monitorizar as interações do utilizador para detetar e mitigar potenciais ameaças. (Saiba mais sobre o Gateway WAN RUCKUS.)
5. Dados: Protege os dados sensíveis utilizando encriptação, controlos de acesso rigorosos e monitorização contínua para evitar o acesso não autorizado e fugas de dados.
- Abordagem tradicional: Segurança de dados centralizada com foco em dados em repouso e controle limitado sobre movimento e acesso de dados.
- Abordagem de Confiança Zero: Proteger dados através de encriptação, controlos de acesso e monitorização dos fluxos de dados para evitar acessos não autorizados e violações de dados.
- Cenários de implementação: Implementar estratégias de proteção de dados, tais como a encriptação de informações sensíveis para salvaguardar contra violações. (Saiba mais sobre as Certificações Federais para o portfólio de produtos RUCKUS.)
A sua jornada ZTA começa com RUCKUS
Face ao aumento das ameaças cibernéticas, adotar um modelo de Confiança Zero é essencial para a segurança de rede moderna. Os princípios ZT concentram-se na verificação contínua e controlos de acesso rigorosos, melhorando a proteção e minimizando o risco de violações. As nossas soluções foram concebidas para se alinharem com estes princípios, oferecendo medidas de segurança avançadas que fortalecem os seus ativos digitais e contribuem para o sucesso sustentado da sua agência ou organização.
Este blogue serve como peça associada ao Webinar da RTF, “Zero Trust: Definir a segurança de rede moderna." Em conjunto, o webinar e o blogue fornecem uma introdução abrangente aos princípios ZT, enfatizando a importância de proteger a sua rede no panorama de ameaças em evolução atual.
Mantenha-se atento aos próximos blogues de parceiros que fornecerão orientações acionáveis sobre a implementação de Confiança Zero, incluindo a integração de tecnologias como o sistema de inscrição RUCKUS Cloudpath® e o RUCKUS Wan Gateway (RWG) para melhorar a gestão de identidade, MFA e microsegmentação, bem como alavancar ferramentas como o RUCKUS AI™ para monitorização contínua e aperfeiçoamento das suas práticas de Confiança Zero.
Até lá, descubra como as nossas soluções de Confiança Zero podem ajudá-lo a construir uma infraestrutura de rede segura e resiliente. Consulte os recursos abaixo para obter mais informações:
- RUCKUSPapel de Posição de Arquitetura de Confiança Zero (ZTA) da
- RUCKUSSite de soluções de segurança da
Quer esteja apenas a iniciar a sua jornada de Confiança Zero ou à procura de soluções de rede para minimizar a latência na sua ZTA, estes recursos, juntamente com a experiência dos engenheiros e parceiros de sistemas RUCKUS, irão capacitá-lo a navegar com sucesso nesta transformação de segurança crítica.
Avance com as redes RUCKUS!
Inscreva-se para obter informações exclusivas das redes RUCKUS.
© 2024 CommScope, LLC. Todos os direitos reservados. CommScope e o logótipo CommScope são marcas comerciais registadas da CommScope e/ou das suas filiais nos EUA e noutros países. Para obter informações adicionais sobre marcas comerciais, consulte https://www.commscope.com/trademarks. Wi-Fi é uma marca comercial da Wi-Fi Alliance. Bluetooth é uma marca comercial da Bluetooth SIG, Inc. Zigbee é uma marca comercial da Connectivity Standards Alliance. Todos os nomes de produtos, marcas comerciais e marcas comerciais registadas são propriedade dos respetivos proprietários.